Occultera 0.14 est disponible : pouls du cluster et alertes Prometheus expliquées par l’IA. Nouveautés →
RGPD / KVKK : les données personnelles sont masquées avant l’IA et les clients MCP

Open source · AGPL-3.0 · Wazuh 4.x

Trouver le signal
dans l’obscurité.

Un compagnon d’astreinte pour Wazuh. Il surveille vos alertes jour et nuit, vous prévient en quelques minutes quand c’est vraiment urgent et laisse une IA expliquer le reste. Rien ne change dans Wazuh sans votre accord.

  • Alertes urgentes sans appel à une IA
  • Données personnelles masquées pour l’IA et tout client MCP
  • Un conteneur, aucune base de données en plus
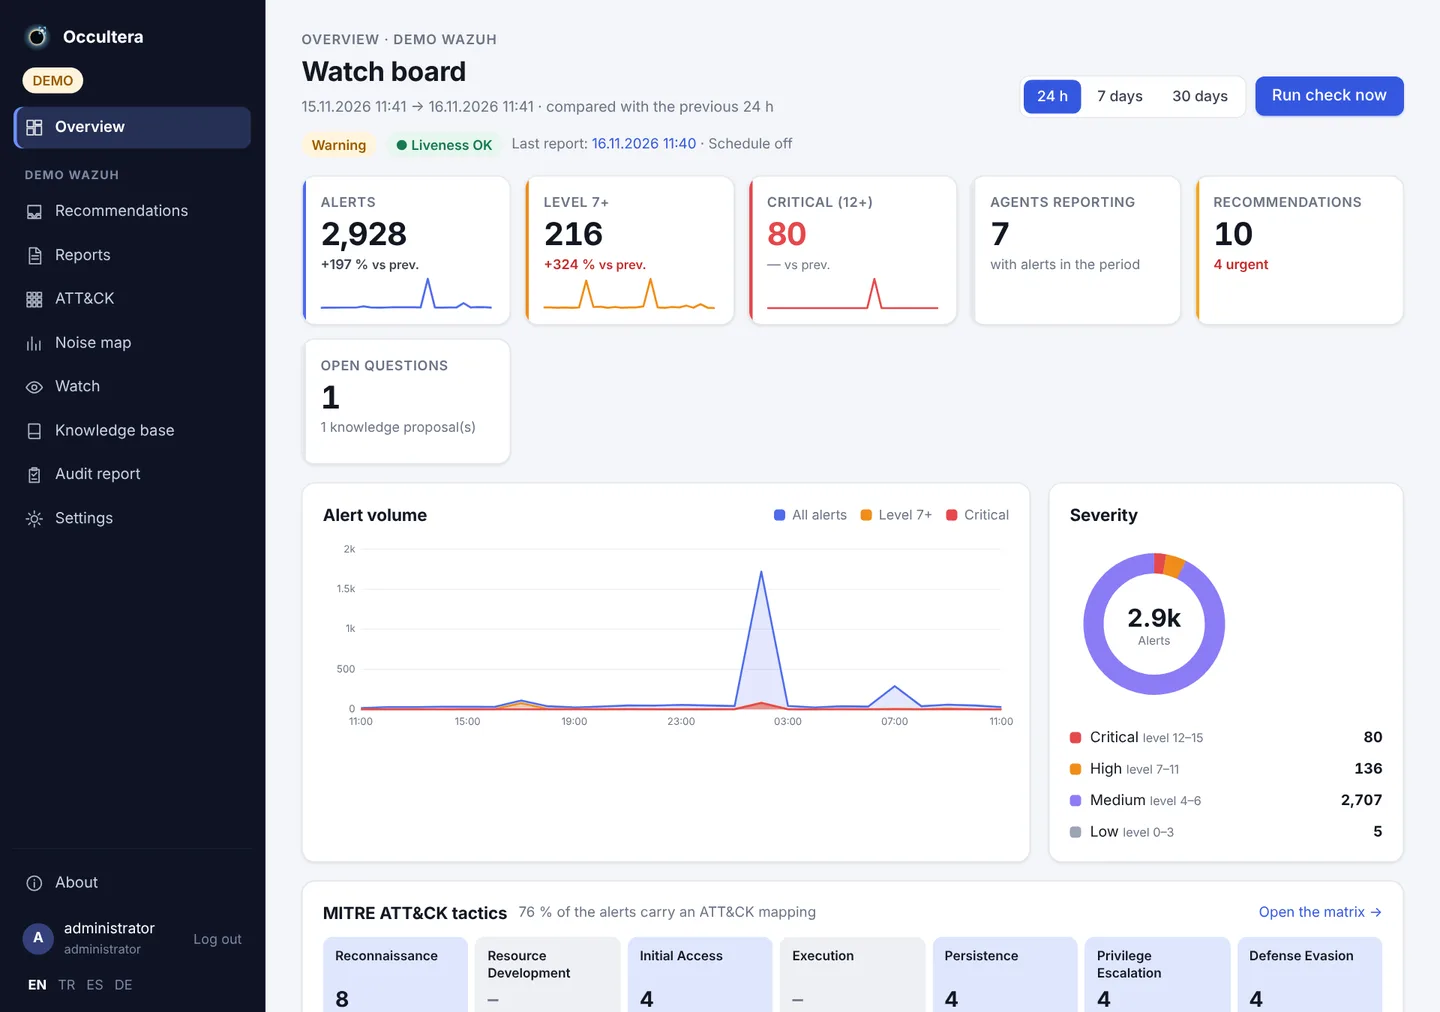
occultera · tableau d’astreinte
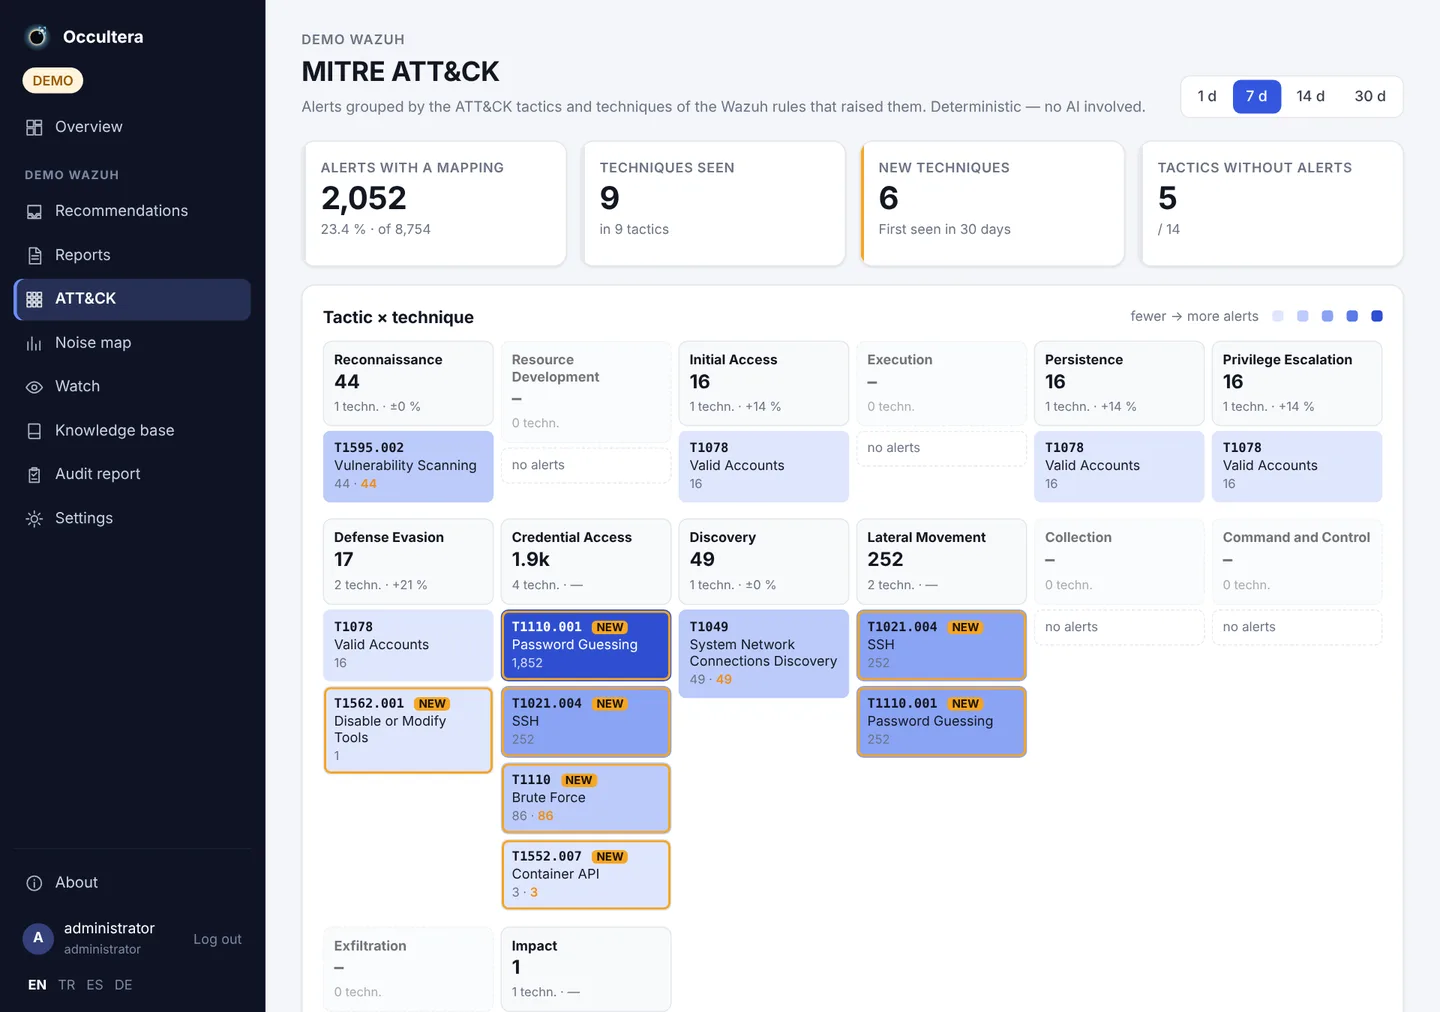
Tableau d’astreinte Occultera : nombre d’alertes, volume, sévérité et tactiques MITRE ATT&CK

Fonctionne avec

  • Wazuh 4.x
  • Docker
  • Kubernetes · Helm
  • OpenShift
  • Prometheus · Thanos
  • Loki
  • Claude
  • OpenAI
  • Gemini
  • DeepSeek
  • Ollama
  • Keycloak
  • Authentik

RGPD · KVKK

Les données personnelles n’atteignent jamais l’IA, ni vos clients MCP

Adresses e-mail, téléphones, numéros d’identité, IBAN et numéros de carte sont remplacés par des pseudonymes dans votre installation, avant tout envoi au modèle ou toute réponse à un agent MCP. Mots de passe, jetons et clés sont supprimés définitivement. Activé par défaut.

  1. 1Votre WazuhAlertes et journaux, avec les vraies valeurs.ayse.kaya@example.com
  2. 2Occultera masqueDans votre installation. La correspondance reste en mémoire, par environnement.HMAC · par environnement
  3. 3Fournisseur d’IA et clients MCPClaude, OpenAI, Gemini, DeepSeek, Claude Desktop, Cursor … ne voient que des pseudonymes.<email:3f9a…>

↺ Quand le modèle interroge un pseudonyme, la vraie valeur est utilisée dans l’application pour interroger Wazuh. Les rapports sont retraduits : votre équipe voit les vraies valeurs, le modèle jamais.

Dans vos journauxuser=ayse.kaya@example.com id=10000000146 password=S3cr3t! failed login from 203.0.113.7
Ce que voit le modèleuser=<email:3f9a…> id=<national_id_tr:b71c…> password=<password> failed login from 203.0.113.7
  • Activé par défautToute nouvelle installation masque. Le désactiver demande un réglage explicite.
  • Les clients MCP aussiClaude Desktop, Claude Code, Cursor ou tout agent MCP reçoivent les mêmes pseudonymes que la tournée IA. Un assistant externe est aussi un LLM.
  • Secrets supprimés définitivementMots de passe, jetons, JWT, clés AWS et clés privées sont supprimés, pas pseudonymisés : impossible de les démasquer.
  • L’analyse fonctionne toujoursLa même valeur reçoit toujours le même pseudonyme : le modèle voit qu’un compte a échoué 40 connexions depuis trois pays, sans savoir qui c’est.
  • Fuites dans vos journauxLes données personnelles stockées en clair dans Wazuh sont détectées et transformées en recommandation.
  • Vos propres règlesUn profil standard sur chaque installation, plus vos détecteurs et listes d’exceptions. Chaque exécution enregistre la version du profil.
Détectés et validés
  • E-mail
  • Téléphone
  • N° d’identité turc (TCKN)
  • Numéro national belge
  • NIR français
  • IBAN (mod 97)
  • Carte (Luhn)
  • Adresses IP — optionnel
  • Mots de passe · jetons · JWT · clés — supprimés

Limite honnête : il s’agit de pseudonymisation, pas de DLP. Les noms écrits en texte libre ne sont pas détectés. Pour des données réglementées, utilisez un fournisseur sous contrat de sous-traitance, ou un modèle local avec Ollama ou vLLM.

La confidentialité en détail →

Fonctionnement

Deux boucles. Une nuit tranquille.

L’urgent ne devrait pas attendre un rapport, et un rapport ne devrait pas s’écrire dans la précipitation. Occultera sépare les deux.

La veille

toutes les quelques minutes

Des règles locales décident : aucun modèle n’est appelé. Une alerte critique, une connexion réussie après des échecs, Active Response, un pic soudain, des agents qui se taisent, un transfert sortant inhabituel ou une nouvelle alerte du Prometheus de votre cluster atteignent une personne en quelques minutes. Pendant les heures calmes, seuls les événements critiques passent.

  • Teams
  • Telegram
  • Slack
  • E-mail
  • Heures calmes

La tournée IA

une ou deux fois par jour

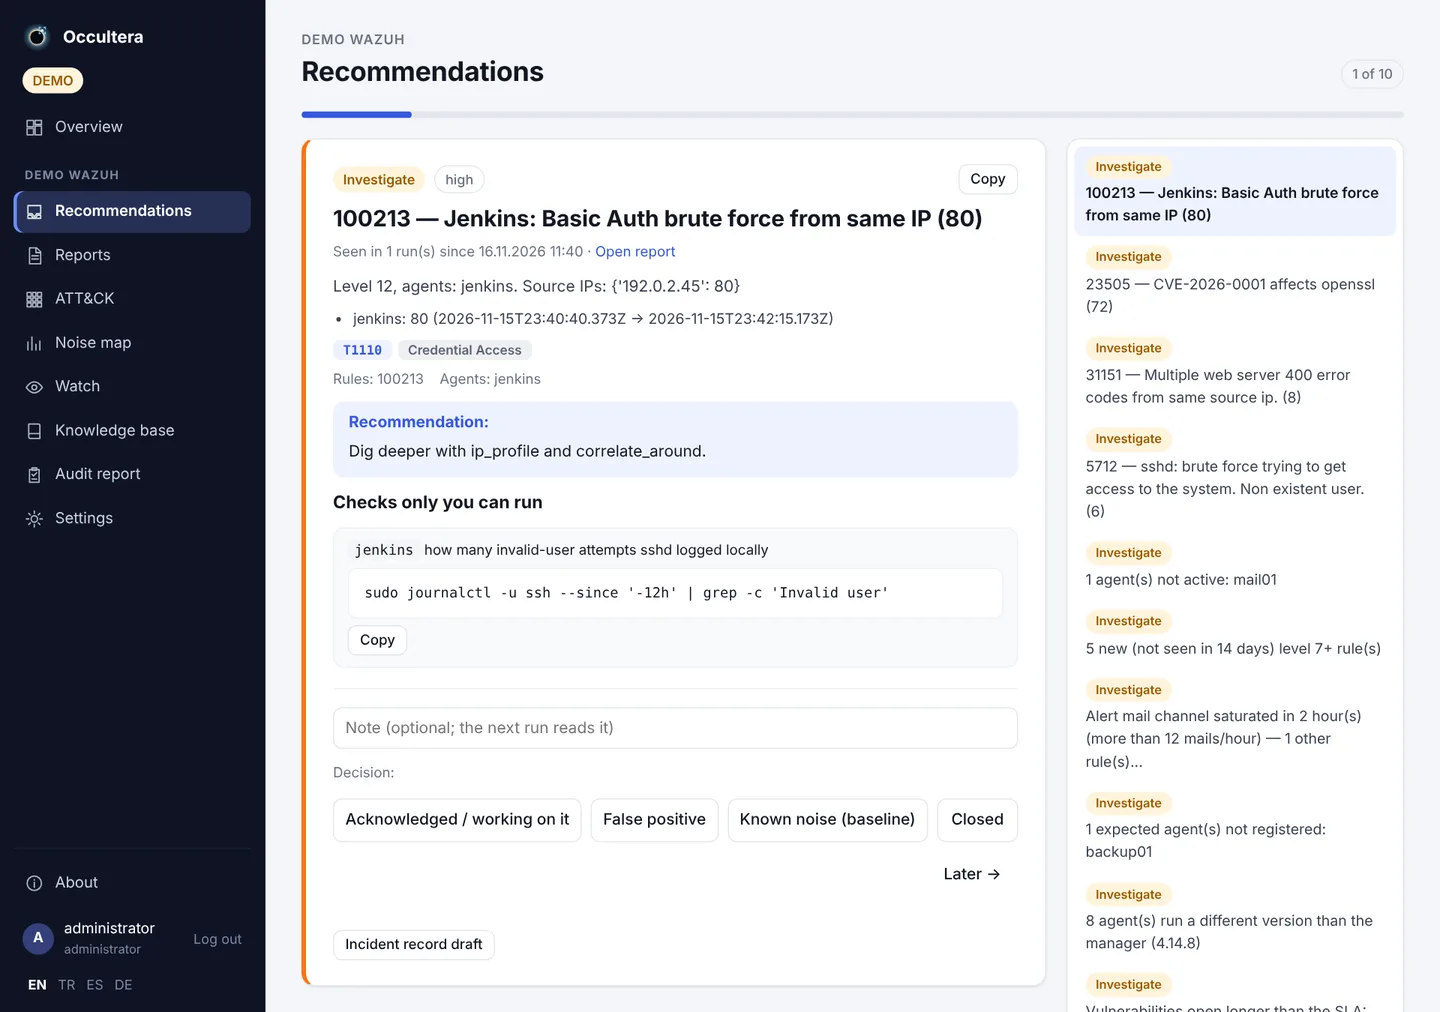
Le modèle de votre choix examine tout ce que la veille a vu avec des outils en lecture seule et rédige un seul rapport : constats étayés, questions ouvertes, un verdict pour chaque événement, brouillons de règles et suggestions de réglage.

  • Tout fournisseur LLM
  • Outils en lecture seule
  • Brouillons de règles
  • Votre accord

Fonctions

Tout ce qu’il faut pour la revue du matin

La revue du matin, en un rapport

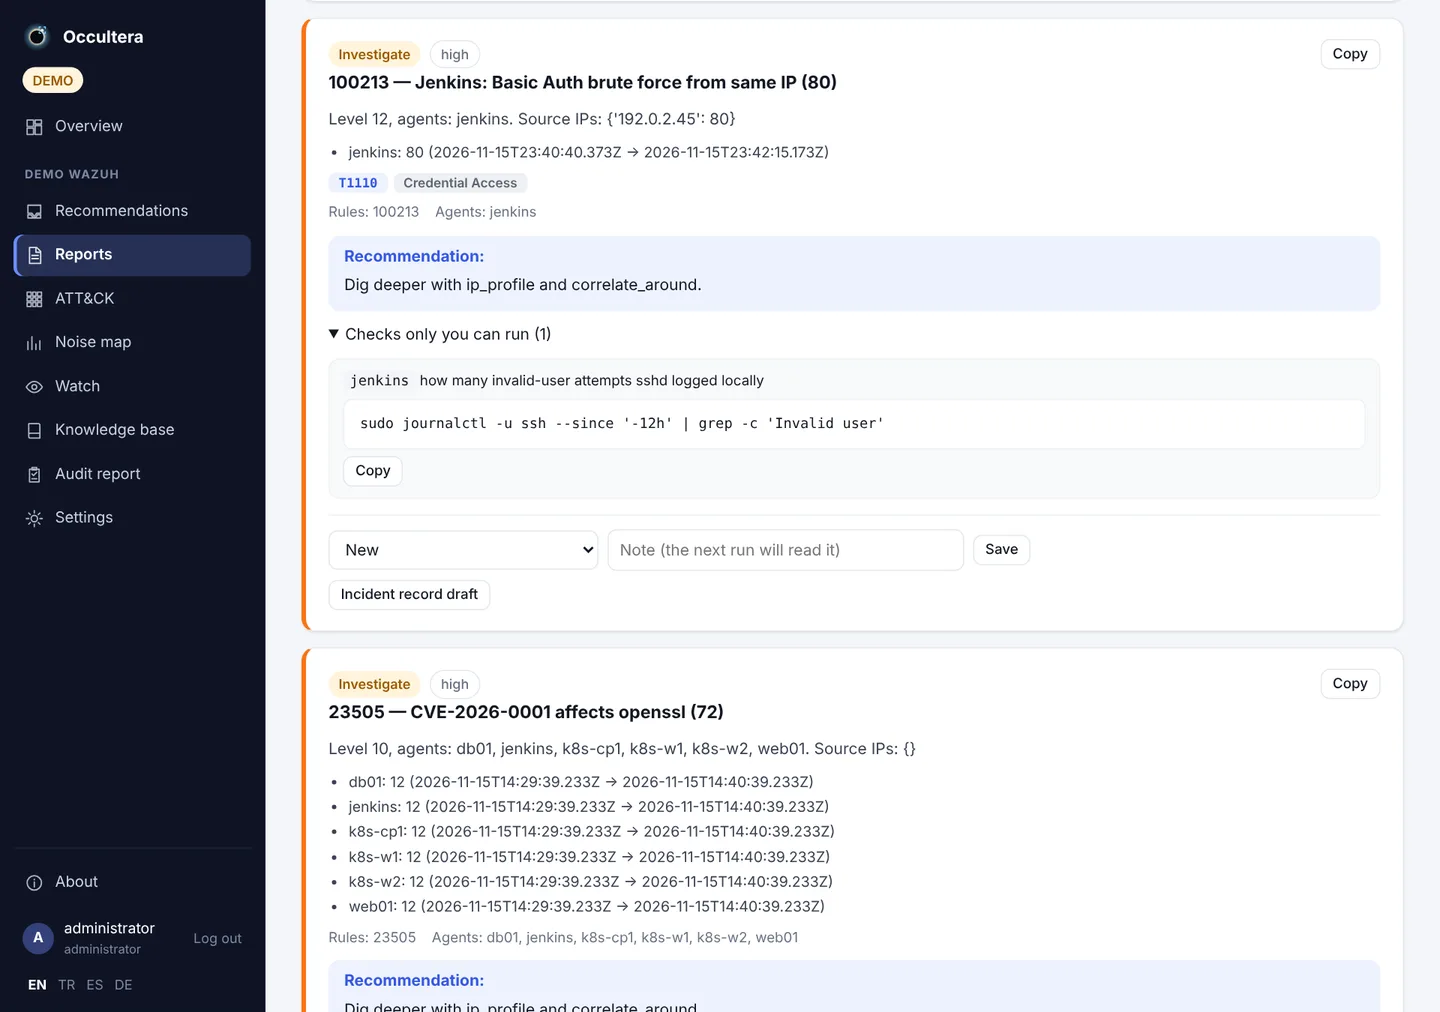
Les données arrivent-elles, les agents sont-ils connectés, qu’y a-t-il à haut niveau et quelle part est le bruit habituel ? Un rapport au lieu d’une heure de requêtes.

Réduire le bruit en confiance

Les brouillons de règles sont rejoués sur deux semaines d’alertes réelles, vérifiés avec logtest, déployés avec retour arrière automatique puis contrôlés sur les événements en direct.

Tableau de bord et MITRE ATT&CK

Courbes de tendance, bandes de sévérité, principales règles, agents et sources, bandeau des tactiques, matrice des techniques et tactiques sans alerte, le tout sans IA.

Une base de connaissances qui apprend

Le bruit connu, les décisions et les points ouverts sont fournis au modèle à chaque tournée, et la base apprend de ce que vous acceptez ou refusez.

Vos données restent chez vous

Il n’écrit que dans ses propres index de votre Wazuh Indexer. Aucune autre base à faire tourner. Sauvegardes chiffrées à télécharger ou à envoyer vers S3.

Prêt pour une équipe

Rôle lecteur en lecture seule, SSO derrière Keycloak ou Authentik via les groupes du proxy, et un rapport d’audit mensuel pour la réunion de revue.

Pouls du cluster

Depuis votre Prometheus : ce qui sort de chaque cluster, 401/403 et 5xx à l’entrée, lectures de secrets, DNS, CPU anormal, redémarrages, certificats et les angles morts de la supervision. Kubernetes et OpenShift, plusieurs clusters par Wazuh.

Fuite de données possible, signalée

Une charge qui envoie soudain bien plus que sur sa propre semaine est signalée en quelques minutes. Le volume, jamais le contenu : les sauvegardes nocturnes déjà vues la semaine passée restent silencieuses.

Alertes du cluster, expliquées

Les alertes que déclenche le Prometheus de votre cluster, regroupées. Un clic, et l’IA explique ce qui se passe, la cause probable, la priorité et les vérifications suivantes — la sécurité d’abord, le bruit appelé bruit.

Que s’est-il passé cette nuit sur webserver ?
search_alerts(agent="webserver", since="-12h")correlate_around(…)ip_profile("203.0.113.7")→ user=<email:3f9a…> masqué
Entre 02:10 et 02:40, 412 connexions SSH échouées depuis 203.0.113.7, puis plus rien. Aucune connexion réussie ensuite, et l’IP n’apparaît sur aucun autre agent. Bruit connu ? Non : je propose une règle de fréquence ; le brouillon attend votre revue.

Model Context Protocol

Interrogez votre Wazuh en langage naturel

Le serveur MCP intégré donne à tout agent compatible Model Context Protocol les mêmes outils en lecture seule que l’IA : recherche d’alertes, chronologies, profils d’IP, agents, règles, logtest, rapports et base de connaissances, avec les mêmes limites, le même masquage et une limite de débit par client.

  • Claude Desktop
  • Claude Code
  • Cursor
  • VS Code
  • tout client MCP

Masqué ici aussi. Les résultats MCP passent par le même masquage que la tournée IA : votre agent voit des pseudonymes, et les secrets ne quittent jamais votre installation.

Connecter un agent →

Ce que c’est, et ce que ce n’est pas

C’est

  • Une aide quotidienne et d’astreinte qui lit ce que Wazuh produit
  • En lecture seule vis-à-vis de Wazuh par défaut
  • Un assistant qui propose ; une personne décide
  • Un conteneur qui garde ses données dans votre propre Wazuh Indexer
  • Un appui documenté pour les revues de supervision

Ce n’est pas

  • Un remplaçant de Wazuh ou de son tableau de bord
  • Un SOAR : il ne bloque, n’isole ni n’exécute de commandes sur les agents
  • Un système de réponse autonome
  • Un service hébergé ni une autre base de données à gérer
  • Un certificat ISO 27001 ou de toute autre conformité

Démarrer

Opérationnel en cinq minutes

La démo ne demande ni Wazuh ni modèle : données synthétiques, modèle simulé, rapport terminé et suggestions en attente.

git clone https://github.com/occultera/occultera.git && cd occultera
cp .env.demo .env
docker compose up -d --build
# ouvrez http://127.0.0.1:8080  —  mot de passe: demo-password-change-me

Nom et logo

Pourquoi « Occultera » ?

Pour voir quelque chose de faible à côté d’une source très brillante, les astronomes placent un disque devant cette source. Ce disque s’appelle un occulteur. Une fois l’éclat masqué, ce qui était caché à côté devient visible : la couronne du Soleil, ou une planète pâle près de son étoile. Les coronographes, au sol comme dans l’espace, fonctionnent ainsi.

Un SIEM a le même problème. Des milliers d’alertes par jour sont brillantes et pour la plupart attendues ; celle qui compte est faible et se trouve juste à côté. Occultera masque le bruit connu — lignes de base, constats acceptés, règles que vous comprenez déjà — pour que ce qui reste mérite le regard d’une personne.

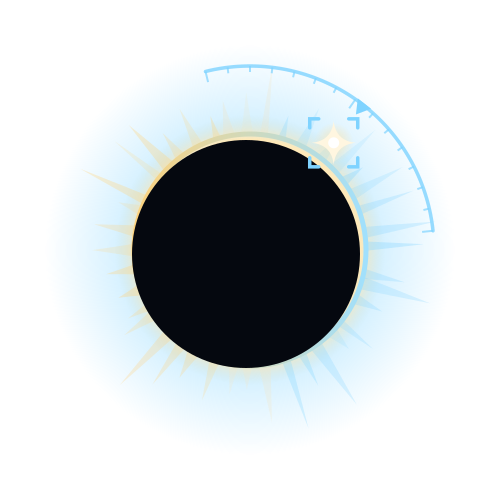
Logo d’Occultera : un disque sombre avec une couronne dorée et bleue, un éclat au bord entre crochets bleus et un arc de radar

Ce que montre le logo

  1. 1
    Le disque sombreL’occulteur : le bruit connu, masqué volontairement.
  2. 2
    La couronne dorée et bleueTout ce qui est encore là, vu dans son contexte.
  3. 3
    Un éclat au bordLe signal qui passe.
  4. 4
    Les crochets bleus autour de l’éclatLa veille s’est verrouillée dessus.
  5. 5
    L’arc de radar graduéIl est suivi jusqu’à ce qu’une personne décide.

Slogan Find the signal in the dark. (Trouver le signal dans l’obscurité.)

Nom et logo dans le wiki →